El contenido de una zona DNS: comprendiendo los Registros de Recursos que sostienen Internet
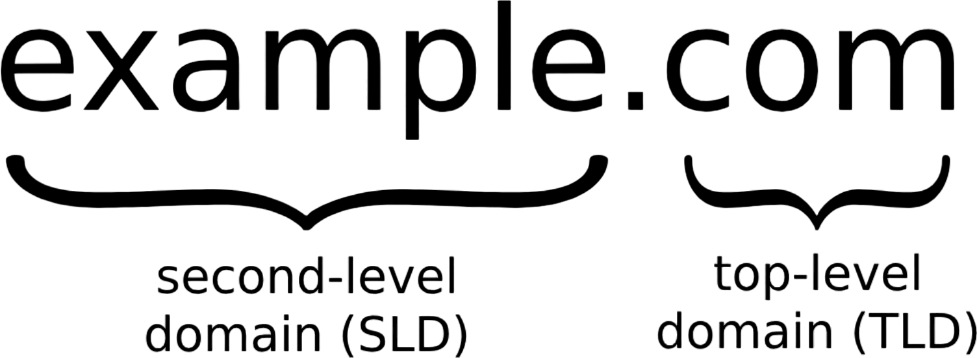
Cuando se estudia DNS por primera vez, suele presentarse como un mecanismo capaz de convertir nombres fáciles de recordar en direcciones IP utilizables por los protocolos de red. Sin embargo, esta descripción, aunque correcta, apenas muestra la superficie de una infraestructura mucho más compleja.
DNS no es únicamente un servicio de resolución de nombres; es una base de datos distribuida, jerárquica y altamente especializada que almacena información crítica sobre recursos, servicios y relaciones de autoridad dentro de Internet y de las redes corporativas.
Estructura de la base de datos DNS.
La organización interna de DNS permite distribuir la administración de la información entre distintas entidades, garantizando escalabilidad y evitando la existencia de un único punto central de administración. Esta arquitectura se basa en dominios, zonas y registros de recursos, tres conceptos que funcionan conjuntamente para estructurar y mantener el espacio global de nombres.
Dominio como unidad administrativa y la Zona que lo gestiona como base de datos parcial.
Un dominio representa una porción identificable del espacio de nombres DNS administrada por una organización, empresa o entidad determinada. Dominios como microsoft.com, mit.edu o empresa.local permiten agrupar recursos bajo una misma identidad lógica y administrativa.
Sin embargo, desde el punto de vista operativo, DNS no administra directamente dominios, sino zonas. Una zona constituye la porción de base de datos que un servidor DNS almacena y gestiona de forma autoritativa. Puede coincidir exactamente con un dominio o representar únicamente una parte de él cuando existen delegaciones administrativas hacia subdominios específicos.
Esto implica que una organización puede ser propietaria de un dominio completo mientras distribuye la administración de diferentes zonas entre diversos servidores DNS. Gracias a este mecanismo, resulta posible descentralizar la operación de infraestructuras complejas sin perder coherencia dentro del espacio global de nombres.
Estructura de la zona por medio de Registros de Recursos (RRs).
El contenido real de una zona DNS se almacena mediante estructuras denominadas Registros de Recursos o Resource Records (RRs). Cada registro describe algún aspecto específico relacionado con hosts, servicios, direcciones IP, servidores de correo, servidores DNS u otros elementos presentes dentro del dominio correspondiente.
Puede afirmarse que los registros de recursos constituyen la información fundamental de DNS. Cuando un cliente realiza una consulta DNS, el servidor responde recuperando uno o varios registros almacenados dentro de la zona correspondiente. Por esta razón, comprender los diferentes tipos de registros equivale a comprender la verdadera estructura de la base de datos DNS.
Introducción y registros de infraestructura base.
Anatomía de un Registro de Recurso (RR).
Aunque existen numerosos tipos de registros DNS, todos comparten una estructura básica común. Tradicionalmente un registro se compone de cinco elementos fundamentales:
| Campo | Función |
| Name | Nombre propietario del registro |
| TTL | Tiempo de vida de la información en caché |
| Class | Clase del registro, normalmente IN (Internet) |
| Type | Tipo específico del registro |
| RData | Información asociada al registro |
El campo Name identifica el recurso al que hace referencia el registro. El TTL (Time To Live) determina durante cuánto tiempo los servidores y clientes pueden almacenar la información en caché antes de solicitar una actualización. Class suele utilizar el valor IN para representar la clase Internet. El campo Type define la naturaleza del registro y el campo RData contiene los datos propiamente dichos.
Por ejemplo:
www.empresa.com. 3600 IN A 192.168.10.50
representa un registro tipo A que asocia el nombre www.empresa.com con una dirección IPv4.
Registro SOA (Start of Authority).
El registro SOA es posiblemente el registro más importante dentro de cualquier zona DNS. De hecho, toda zona válida debe comenzar con un registro SOA. Su función consiste en identificar la autoridad principal de la zona y proporcionar información administrativa utilizada para la sincronización y gestión entre servidores DNS.
Dentro de un registro SOA suelen encontrarse elementos como:
- Servidor DNS maestro o primario.
- Dirección de correo electrónico del administrador.
- Número de serie de la zona.
- Temporizador Refresh.
- Temporizador Retry.
- Temporizador Expire.
- Valor Minimum TTL.
El número de serie merece una atención especial porque actúa como mecanismo de versionamiento. Cada vez que la zona experimenta cambios significativos, dicho valor se incrementa para que los servidores secundarios detecten la existencia de modificaciones pendientes de replicar. Los temporizadores asociados regulan la frecuencia con la que los servidores secundarios verifican actualizaciones, reintentan sincronizaciones fallidas y determinan cuándo una copia de la zona debe considerarse obsoleta.
Registro NS (Name Server).
Los registros NS identifican los servidores DNS responsables de responder autoritativamente por una zona. Gracias a ellos se implementa uno de los principios fundamentales de DNS: la delegación de autoridad. Cuando un servidor DNS necesita localizar información perteneciente a una zona diferente de aquella que administra, los registros NS le indican qué servidores poseen autoridad sobre dicha porción del espacio de nombres.
Este mecanismo permite que el sistema DNS mundial distribuya responsabilidades entre miles de organizaciones manteniendo al mismo tiempo una estructura jerárquica coherente y escalable.
Registros de direccionamiento y resolución esencial.
Registro A (Address).
El registro A constituye uno de los pilares de DNS moderno. Su función consiste en asociar un nombre de host con una dirección IPv4. Por ejemplo:
srv-web.empresa.com --- 192.168.10.20
Cuando un usuario accede a un sitio web o a una aplicación corporativa, normalmente el proceso de resolución culmina con la recuperación de uno o varios registros A. Estos registros son responsables de gran parte del tráfico de consultas DNS que ocurre diariamente en Internet y continúan siendo fundamentales para la operación de innumerables servicios empresariales.
Registro AAAA (Quad-A).
El registro AAAA cumple exactamente la misma función que un registro A, pero orientado al direccionamiento IPv6. Por ejemplo:
srv-web.empresa.com --- 2001:db8::25
A medida que IPv6 continúa expandiéndose globalmente, los registros AAAA adquieren una relevancia creciente dentro de las infraestructuras modernas. Muchas plataformas publican simultáneamente registros A y AAAA para permitir conectividad mediante ambos protocolos.
Registro PTR (Pointer).
Los registros PTR permiten realizar el proceso inverso al realizado por los registros A y AAAA. Mientras que un registro A responde a la pregunta ¿Qué dirección IP tiene este nombre?, un registro PTR responde a ¿Qué nombre está asociado a esta dirección IP?. Para soportar este mecanismo existen zonas especiales denominadas:
- in-addr.arpa para IPv4.
- ip6.arpa para IPv6.
Las búsquedas inversas son ampliamente utilizadas para tareas de auditoría, monitoreo, validación de servidores de correo y procesos de seguridad donde resulta necesario verificar la identidad de los sistemas participantes en una comunicación.
Alias, servicios y mensajería.
Registro CNAME (Canonical Name).
Los registros CNAME permiten crear alias para otros nombres DNS. Por ejemplo:
portal.empresa.com
puede apuntar hacia: srv-web-01.empresa.com
De esta manera los usuarios acceden al servicio mediante nombres fáciles de recordar mientras los administradores mantienen flexibilidad para modificar la infraestructura subyacente. Sin embargo, existe una restricción importante: un registro CNAME no debe coexistir con otros registros del mismo nombre y generalmente no debe utilizarse en la raíz de una zona, ya que podría interferir con registros esenciales como SOA y NS.
Registro MX (Mail Exchanger).
Los registros MX identifican los servidores responsables de recibir correo electrónico para un dominio. Un ejemplo simplificado sería:
empresa.com MX 10 correo1.empresa.com
empresa.com MX 20 correo2.empresa.com
El valor numérico representa la prioridad o preferencia. Cuanto menor sea dicho valor, mayor será la prioridad del servidor. Gracias a este mecanismo es posible distribuir carga y aumentar la disponibilidad de los servicios de correo electrónico mediante servidores principales y secundarios.
Registro SRV (Service Locator).
Los registros SRV fueron diseñados para permitir la localización automática de servicios específicos dentro de una red. Su estructura suele adoptar la forma:
_servicio._protocolo.dominio
Por ejemplo:
_ldap._tcp.empresa.local
Además de identificar el host que proporciona el servicio, un registro SRV especifica:
- Prioridad.
- Peso.
- Puerto.
- Nombre del host.
Estos registros son ampliamente utilizados por Active Directory, sistemas VoIP, mensajería instantánea y numerosas plataformas empresariales que requieren descubrir servicios de manera automática.
Datos de texto y seguridad.
Registro TXT (Text).
Originalmente los registros TXT fueron diseñados para almacenar texto libre dentro de DNS. Su flexibilidad permitió utilizarlos para documentar información de diversa naturaleza. Sin embargo, con el paso del tiempo evolucionaron hacia funciones de seguridad y validación mucho más avanzadas. Actualmente los registros TXT desempeñan un papel central en numerosos mecanismos de autenticación y protección de correo electrónico.
Aplicaciones críticas de TXT en Seguridad de Correo.
Entre las aplicaciones más relevantes se encuentran SPF, DKIM y DMARC.
- SPF (Sender Policy Framework), permite publicar qué servidores están autorizados para enviar correo en nombre de un dominio determinado.
- DKIM (DomainKeys Identified Mail), introduce firmas digitales que permiten verificar la integridad y autenticidad de los mensajes.
- DMARC (Domain-based Message Authentication, Reporting and Conformance), utiliza la información proporcionada por SPF y DKIM para definir políticas de tratamiento de mensajes fraudulentos.
El objetivo común de estos mecanismos consiste en reducir ataques de suplantación de identidad (spoofing) y mejorar la confianza en los sistemas de correo electrónico.
El ecosistema expandido del DNS (más allá del estándar).
Registros de seguridad avanzada (DNSSEC).
El crecimiento de Internet ha impulsado el desarrollo de mecanismos destinados a proteger la integridad de las respuestas DNS. Dentro de DNSSEC aparecen registros especializados como:
- DS
- DNSKEY
- RRSIG
- NSEC
- NSEC3
Estos registros permiten firmar criptográficamente las zonas DNS y construir una cadena de confianza verificable desde la zona raíz hasta los dominios finales. Gracias a DNSSEC es posible reducir significativamente riesgos asociados a ataques de falsificación de respuestas o contaminación de caché.
Registros de autenticación criptográfica.
El ecosistema DNS también incorpora registros orientados específicamente a la gestión de certificados digitales. El registro CAA (Certification Authority Authorization) permite indicar qué Autoridades de Certificación tienen autorización para emitir certificados SSL/TLS para un dominio.
Por su parte, TLSA, utilizado dentro del marco DANE, posibilita la asociación directa entre certificados digitales y nombres DNS, fortaleciendo los modelos de confianza utilizados en comunicaciones seguras.
Otros registros especializados.
La evolución continua de DNS ha dado origen a numerosos registros especializados diseñados para resolver necesidades muy concretas. Entre ellos pueden mencionarse:
- NAPTR, ampliamente utilizado en telefonía IP y SIP.
- HINFO, orientado a describir características de hardware y sistema operativo.
- LOC, utilizado para información geográfica.
- SSHFP, orientado a la validación de claves SSH.
- URI, empleado para localización de recursos específicos.
La existencia de estos registros demuestra que DNS ha evolucionado mucho más allá de su función original de resolución de nombres. Actualmente constituye una plataforma de información distribuida capaz de soportar autenticación, descubrimiento de servicios, correo electrónico, seguridad criptográfica y numerosas aplicaciones empresariales.
Conclusión.
Las zonas DNS representan mucho más que simples contenedores de nombres. Constituyen bases de datos distribuidas cuyos registros de recursos describen la identidad, localización, autoridad, servicios y mecanismos de seguridad utilizados por organizaciones de todo el mundo. Desde los registros fundamentales como SOA, NS y A, hasta registros especializados orientados a DNSSEC o autenticación criptográfica, cada elemento contribuye a que DNS continúe siendo uno de los servicios más importantes y complejos de la infraestructura moderna de Internet.